Pernahkah Anda membayangkan sedang melakukan rapat daring bersama rekan kerja atau mitra bisnis yang wajah dan suaranya sudah sangat Anda kenal, namun ternyata sosok di balik layar tersebut bukanlah manusia asli? Di era digital saat ini, kemajuan kecerdasan buatan tidak lagi hanya dipakai untuk membantu produktivitas kerja. Teknologi ini telah menjadi senjata baru bagi para penjahat siber internasional untuk melancarkan aksi pencurian berskala masif.
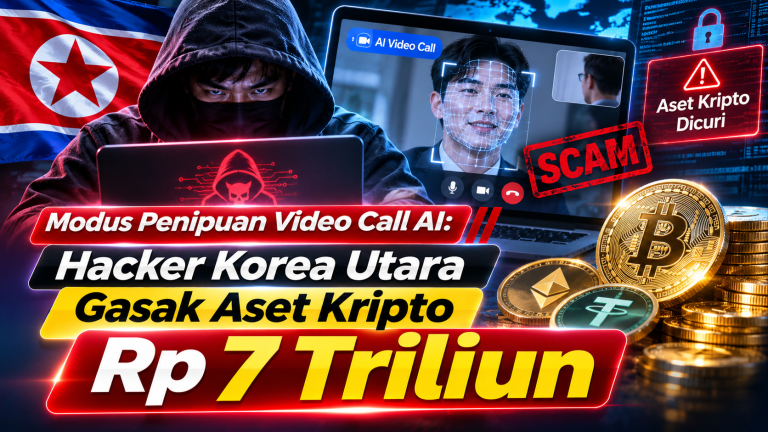
Ancaman ini bukan lagi sekadar skenario film fiksi ilmiah. Baru-baru ini, industri keuangan digital digemparkan oleh penipuan video call AI yang berhasil menguras dana hingga ratusan juta dolar AS, atau setara dengan Rp 7 triliun. Bayangkan keringat dingin yang mengucur saat Anda menyadari bahwa satu klik tautan saat rapat Zoom atau Google Meet biasa ternyata memberikan akses penuh bagi peretas untuk mengosongkan brankas digital perusahaan Anda dalam hitungan detik.
Kasus pencurian aset kripto bernilai fantastis ini diduga kuat didalangi oleh kelompok hacker Korea Utara yang terkenal sangat terorganisir. Agar Anda dan perusahaan tidak menjadi korban berikutnya, mari kita bedah secara tuntas bagaimana kronologi modus deepfake terbaru ini bekerja, celah apa yang mereka manfaatkan, dan langkah-langkah mitigasi paling efektif untuk mengamankan aset digital Anda.
Mengenal Modus Penipuan Video Call AI di Industri Kripto
Selama bertahun-tahun, pelaku kejahatan siber mengandalkan teknik phishing konvensional melalui email palsu atau pesan teks berhadiah. Namun, seiring meningkatnya literasi digital para investor dan pengembang proyek blokchain, metode lama tersebut mulai kehilangan taringnya. Para peretas pun berevolusi dengan memadukan teknik manipulasi psikologis (social engineering) tingkat tinggi dengan teknologi real-time deepfake.
Dalam skema penipuan video call AI, peretas tidak lagi bersembunyi di balik layar hitam tanpa wajah. Sebaliknya, mereka tampil percaya diri di depan kamera menggunakan wajah dan kloning suara dari tokoh-tokoh kredibel—mulai dari CEO perusahaan modal ventura, petinggi bursa kripto, hingga rekan satu tim korban sendiri. [Sisipkan Internal Link ke artikel tentang bahaya teknologi Deepfake di sini]
Mengapa sektor kripto menjadi sasaran empuk? Sifat transaksi jaringan blokchain yang tidak dapat dibatalkan (irreversible) dan bernilai likuiditas tinggi membuat pencurian aset kripto menjadi ladang basah. Sekali kunci privat (private key) atau akses dompet multi-tanda tangan (multi-sig wallet) berhasil dikuasai peretas, dana triliunan rupiah dapat langsung dipindahkan dan dicuci melalui berbagai protokol mixer tanpa bisa dibekukan oleh otoritas perbankan tradisional.
Kronologi: Bagaimana Hacker Korea Utara Menguras Rp 7 Triliun?
Aksi peretasan bernilai Rp 7 triliun ini bukanlah hasil kerja peretas amatir dalam semalam. Berdasarkan laporan berbagai firma investigasi keamanan siber Web3, operasi ini dijalankan dengan kesabaran tingkat tinggi, riset mendalam, dan eksekusi yang sangat rapi oleh sindikat Lazarus Group atau sub-kelompok afiliasinya yang berpusat di Pyongyang. [Sisipkan External Link ke sumber terpercaya seperti laporan Chainalysis atau FBI tentang Lazarus Group]
Berikut adalah tahapan beruntun bagaimana mereka menjebak para korbannya:
1. Pengintaian dan Peretasan Akun Media Sosial (OSINT)
Langkah pertama dimulai berminggu-minggu sebelum panggilan video dilakukan. Para peretas memantau target potensial—biasanya para insinyur perangkat lunak, manajer keuangan, atau pendiri startup Web3—melalui LinkedIn, X (Twitter), dan Telegram. Mereka kemudian membajak akun Telegram milik salah satu kenalan bisnis korban atau membuat akun kloning yang sangat identik untuk memulai percakapan santai tentang peluang investasi atau kolaborasi proyek.
2. Umpan Undangan Rapat dan Masalah Teknis Palsu
Setelah kepercayaan terbangun melalui obrolan teks, pelaku mengajak korban melakukan rapat singkat melalui panggilan video untuk membahas detail kerja sama. Saat panggilan dimulai, korban akan melihat wajah rekan bisnisnya di layar—yang sebenarnya merupakan hasil render modus deepfake terbaru yang berjalan secara real-time (langsung) atau rekaman video yang dimanipulasi dari unggahan media sosial asli.
Di tengah pembicaraan awal, peretas sengaja menciptakan skenario “masalah teknis” pada audio atau mikrofon. Mereka kemudian meminta korban untuk mengunduh pembaruan perangkat lunak rapat, patch audio, atau script dokumen presentasi melalui tautan yang dikirimkan di kolom obrolan.
3. Eksekusi Malware Pencuri Data
Begitu korban mengunduh dan menjalankan file tersebut di komputer kerja mereka, malapetaka sesungguhnya dimulai. File tersebut bukanlah pembaruan audio, melainkan malware trojan akses jarak jauh (RAT) yang dirancang khusus untuk menembus sistem operasi macOS maupun Windows.
Dalam hitungan menit setelah rapat usai, malware tersebut diam-diam memindai seluruh isi komputer untuk mencari seed phrase, kredensial dompet kripto, hingga token sesi browser. Dari celah inilah hacker Korea Utara menyapu bersih brankas digital dari berbagai perusahaan kripto yang terinfeksi, dengan total akumulasi kerugian menembus angka Rp 7 triliun.
Perbandingan Phishing Konvensional vs Penipuan Video Call AI
Untuk memahami betapa berbahayanya evolusi ancaman siber ini, mari perhatikan perbedaan mendasar antara metode penipuan lama dengan skema berbasis AI pada tabel di bawah ini:
| Aspek Penipuan | Phishing Konvensional | Penipuan Video Call AI |
| Media Utama | Email teks, SMS, situs web tiruan | Panggilan Zoom, Google Meet, Telegram Video |
| Tingkat Kepercayaan | Rendah (mudah dicurigai dari alamat email) | Sangat Tinggi (melihat wajah & mendengar suara) |
| Target Sasaran | Massal dan acak (ribuan pengguna sekaligus) | Sangat spesifik (eksekutif, developer, pemilik modal) |
| Metode Infeksi | Klik tautan login palsu | Unduh script atau update aplikasi saat rapat berlangsung |
| Dampak Kerugian | Saldo ritel individu | Kuras habis brankas perusahaan & likuiditas protokol |
Ciri-Ciri Panggilan Video yang Dimanipulasi AI
Meskipun teknologi kloning wajah dan suara semakin canggih, sistem kecerdasan buatan saat ini masih memiliki sejumlah keterbatasan teknis. Anda dapat mendeteksi indikasi penipuan video call AI dengan memperhatikan beberapa tanda peringatan (red flags) berikut selama rapat berlangsung:
- Gerakan Bibir dan Suara Tidak Sinkron: Perhatikan apakah ada jeda sepersekian detik (delay) antara gerakan mulut di layar dengan keluarnya suara, terutama saat lawan bicara mengucapkan kata-kata cepat.
- Anomali Visual di Sekitar Wajah: Perhatikan bagian tepi wajah, kacamata, atau leher. Video deepfake sering kali menunjukkan efek buram (blur), bayangan yang tidak wajar, atau kedipan mata yang terlihat kaku dan berulang.
- Penolakan Interaksi Spontan: Jika Anda curiga, mintalah lawan bicara melakukan gerakan spontan seperti menoleh ke samping secara penuh, melambaikan tangan di depan wajah, atau mematikan lampu ruangan. Model AI real-time biasanya akan rusak (glitch) jika wajah tertutup objek lain seperti telapak tangan.
- Desakan Mengunduh File Saat Rapat: Ini adalah indikator paling mutlak. Platform rapat resmi seperti Zoom atau Google Meet tidak pernah meminta peserta mengunduh patch audio atau pembaruan eksternal dari tautan pihak ketiga di tengah panggilan. [Sisipkan Internal Link ke artikel tentang cara mengenali file malware di komputer]
Langkah Pencegahan: Cara Melindungi Aset Kripto dari Serangan Siber
Menghadapi sindikat Lazarus Group dan peretas sekelas negara (state-sponsored hackers) membutuhkan protokol keamanan yang tidak bisa ditawar. Baik Anda seorang investor individu maupun pengelola aset di perusahaan Web3, terapkan langkah-langkah pertahanan berikut:
- Terapkan Verifikasi Dua Jalur (Out-of-Band Verification): Sebelum menyetujui panggilan video dari rekan bisnis di Telegram, pastikan keasliannya melalui jalur komunikasi berbeda—misalnya dengan mengirim pesan WhatsApp ke nomor pribadinya atau menelepon langsung melalui jaringan seluler.
- Pisahkan Perangkat Kerja dan Penyimpanan Aset: Jangan pernah menggunakan laptop atau komputer yang sama untuk menghadiri rapat daring harian dan mengakses cold wallet (dompet penyimpanan utama). Gunakan perangkat khusus yang steril untuk menandatangani transaksi bernilai besar.
- Tolak Eksekusi File atau Script Dadakan: Buat aturan baku di dalam tim bahwa tidak ada seorang pun yang boleh mengunduh aplikasi rapat alternatif, menjalankan kode di repositori GitHub asing, atau menginstal ekstensi browser atas permintaan lawan bicara saat panggilan berlangsung.
- Perketat Keamanan Dompet Multi-Sig: Bagi perusahaan, pastikan otorisasi pencairan dana membutuhkan persetujuan dari beberapa perangkat keras (hardware wallet) yang berada di lokasi fisik berbeda, sehingga peretasan pada satu komputer staf tidak berujung pada ludesnya seluruh kas perusahaan.
Frequently Asked Questions (FAQ)
Apakah teknologi deepfake benar-benar bisa digunakan secara langsung (real-time) saat video call? Bisa. Saat ini sudah banyak perangkat lunak open-source maupun berbayar di pasar gelap yang memungkinkan peretas menempelkan model wajah orang lain ke wajah mereka sendiri secara langsung melalui kamera web (webcam virtual), lengkap dengan pengubah suara berbasis AI.
Siapa itu hacker Korea Utara atau Lazarus Group? Lazarus Group adalah sindikat kejahatan siber yang didukung oleh pemerintah Korea Utara (sering dikaitkan dengan biro intelijen Reconnaissance General Bureau). Kelompok ini dikenal sebagai salah satu peretas paling berbahaya di dunia yang menargetkan institusi keuangan dan bursa kripto global guna mendanai program negara mereka.
Apa yang harus dilakukan jika terlanjur mengunduh file mencurigakan saat rapat daring? Segera putuskan koneksi internet (Wi-Fi dan kabel LAN) pada komputer Anda detik itu juga untuk menghentikan pengiriman data ke server peretas. Selanjutnya, gunakan perangkat lain yang aman untuk memindahkan seluruh aset kripto Anda ke dompet baru, serta ganti seluruh kata sandi akun penting Anda.
Apakah aset kripto yang dicuri hacker bisa dikembalikan? Sangat sulit, namun bukan tidak mungkin. Jika dana yang dicuri sempat masuk ke bursa kripto terpusat (Centralized Exchange) yang mematuhi regulasi internasional, aparat penegak hukum bersama tim forensik blokchain dapat meminta pembekuan aset tersebut sebelum sempat dicairkan pelaku.
Kesimpulan
Kasus penipuan video call AI yang mengakibatkan raibnya aset kripto senilai Rp 7 triliun menjadi pengingat keras bagi kita semua bahwa mata dan telinga kita di ruang digital tidak lagi bisa dipercaya 100 persen. Kecanggihan teknologi deepfake di tangan hacker Korea Utara telah mengubah rapat daring biasa menjadi ladang ranjau yang mematikan bagi para pemilik aset digital.
Meski demikian, secanggih apa pun teknologi yang digunakan peretas, celah utamanya tetap bermuara pada kelengahan manusia. Dengan selalu bersikap skeptis, melakukan verifikasi berlapis, dan memisahkan perangkat komunikasi dari tempat penyimpanan aset, Anda sudah membangun benteng pertahanan yang kokoh.